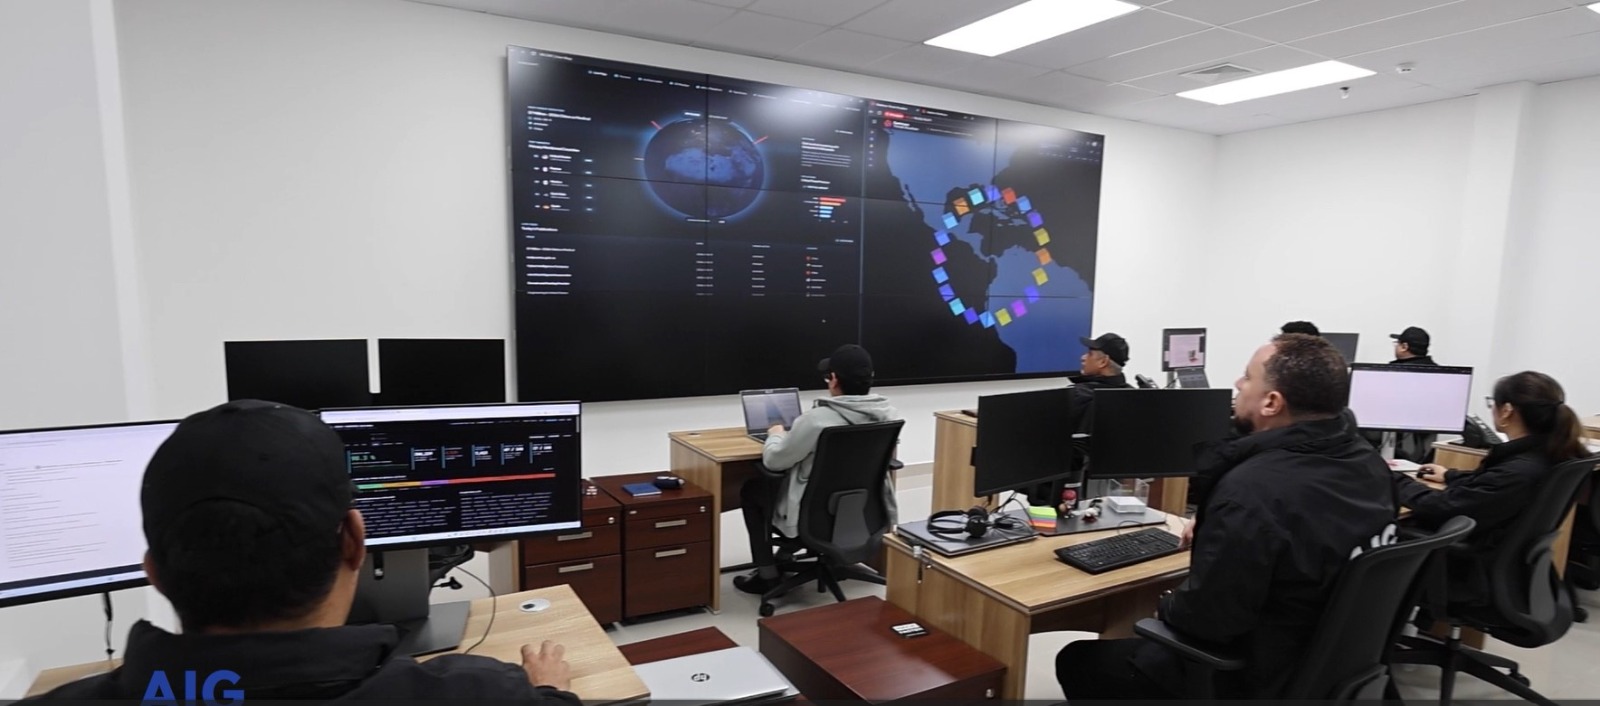
La tecnología permite analizar el comportamiento de las redes institucionales, identificar señales de riesgo y apoyar una respuesta más oportuna ante posibles amenazas.
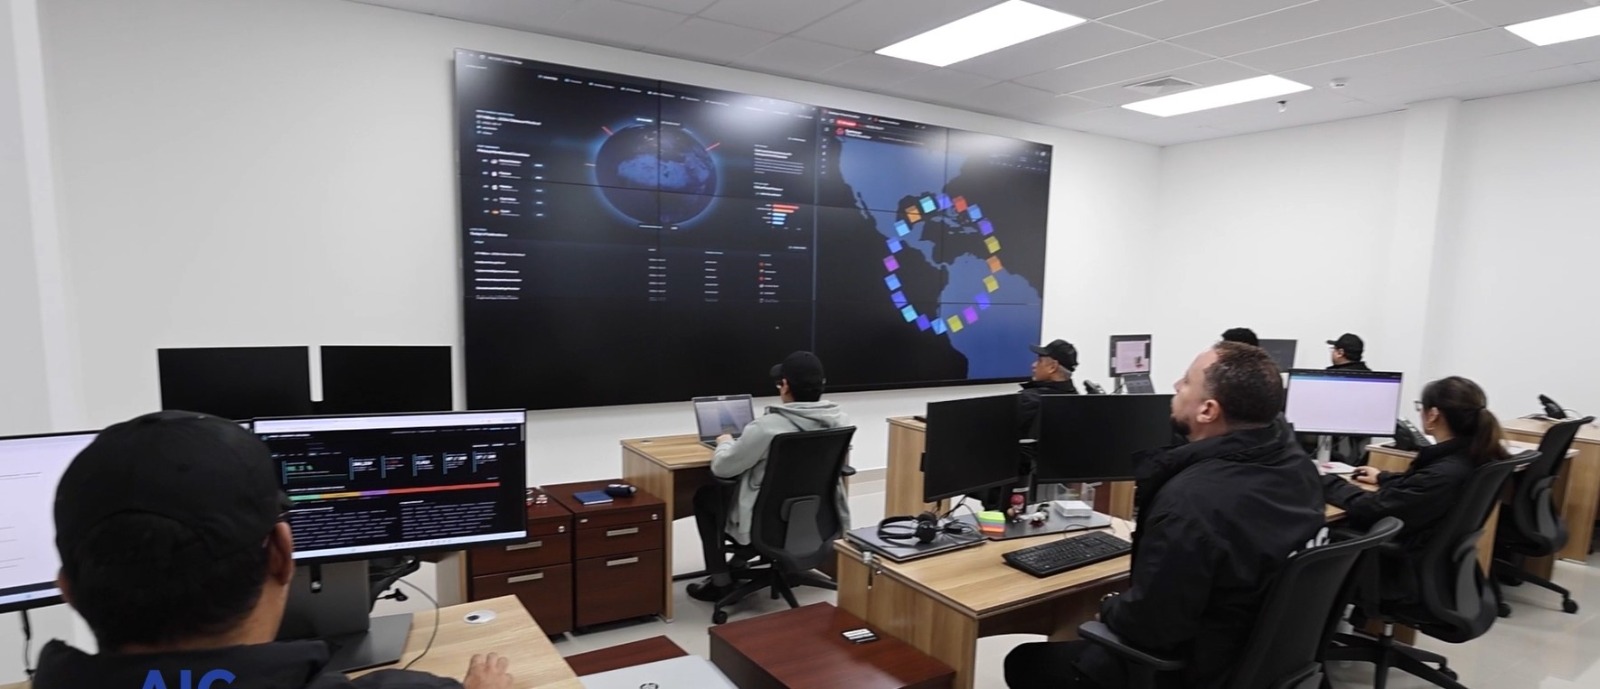
La incorporación de inteligencia artificial (IA) al Centro de Monitoreo de Ciberseguridad del Estado representa un avance en las capacidades de protección de las redes, sistemas y servicios digitales de las instituciones públicas, al permitir un monitoreo continuo y una identificación más oportuna de comportamientos que podrían representar riesgos para el entorno digital estatal.
A través del SOC Gubernamental, la Autoridad Nacional para la Innovación Gubernamental (AIG) fortalece la capacidad de observación y análisis de los entornos tecnológicos del Estado, pasando de un esquema principalmente reactivo a uno que permite identificar señales de riesgo mientras los eventos están ocurriendo.
El ingeniero Adolfo Pons, director de Ciberseguridad de la AIG, explicó que uno de los principales cambios que introduce esta capacidad es contar con una visión continua del comportamiento de las redes institucionales.
“Antes, las amenazas se identificaban cuando ya habían afectado un servicio o información crítica. Hoy, con el SOC Gubernamental y la inteligencia artificial, la red es observada y comprendida de forma continua”, señaló.
La IA aprende el comportamiento de las redes
Una de las capacidades que incorpora la inteligencia artificial al SOC Gubernamental es el análisis de grandes volúmenes de información generados por las redes institucionales.
El director de Ciberseguridad explicó que la tecnología permite construir lo que se conoce como “Patterns of Life” o patrones de vida, mediante los cuales se aprende el comportamiento habitual de los dispositivos que forman parte de una red.
Esto incluye conocer qué dispositivos existen, con qué sistemas se comunican normalmente, en qué horarios, qué volúmenes de información manejan y hacia qué destinos establecen conexiones.
A partir de este aprendizaje, el sistema puede identificar desviaciones respecto al comportamiento habitual y generar alertas que requieren la evaluación de los especialistas.
De esta manera, la IA no se limita únicamente a buscar amenazas conocidas, sino que también permite identificar comportamientos anómalos que podrían constituir señales tempranas de una actividad maliciosa.
Entre los escenarios que pueden ser identificados se encuentran un equipo que comienza a realizar escaneos sobre otros servidores de la red interna, un servidor que establece comunicación con un destino externo inusual, un acceso administrativo expuesto o un movimiento de información que se encuentra fuera de los patrones normales.
Mayor velocidad para investigar posibles amenazas
Cuando se identifica una desviación relevante, el SOC puede generar una alerta priorizada y apoyar la investigación del evento.
La tecnología permite organizar la información y reconstruir cronológicamente lo ocurrido, proporcionando a los analistas elementos que facilitan la evaluación de la situación.
Para el director de Ciberseguridad, esta capacidad representa un cambio importante en la manera en que los especialistas utilizan su tiempo, ya que pueden concentrarse en analizar los eventos y tomar decisiones, en lugar de revisar manualmente enormes cantidades de registros.
“Eso permite que nuestros especialistas dediquen su tiempo a decidir y actuar, no a buscar la aguja en el pajar”, destacó.
Esta capacidad adquiere especial relevancia debido al volumen de información que generan las redes institucionales. Millones de conexiones pueden producirse en un entorno estatal, haciendo que la revisión exclusivamente manual resulte limitada frente a la velocidad y cantidad de datos que deben analizarse.
Identificar señales antes de que un incidente escale
El análisis basado en comportamiento también permite identificar actividades que podrían corresponder a etapas tempranas de un ataque.
Como ejemplo, el director de Ciberseguridad explicó el caso de un equipo dentro de una institución que comienza a realizar escaneos hacia diferentes servidores de la red interna con el objetivo de identificar puertas abiertas.
Para una revisión humana de millones de conexiones, este comportamiento podría pasar inadvertido. Sin embargo, para la IA representa una desviación respecto al comportamiento histórico de ese dispositivo y puede generar una alerta.
Este tipo de actividad puede estar asociada a la fase de reconocimiento, durante la cual un atacante busca identificar sistemas, servicios o vulnerabilidades antes de avanzar dentro de una red.
La detección en esta etapa brinda a los especialistas la oportunidad de investigar el origen del comportamiento y, cuando corresponda, coordinar acciones de contención antes de que la actividad pueda evolucionar hacia escenarios de mayor impacto, como el cifrado de información, la interrupción de servicios o la extracción de datos.
“Anticiparse no es predecir el futuro: es detectar las señales débiles mientras todavía hay tiempo de actuar”, explicó el director de Ciberseguridad.
La inteligencia artificial no sustituye al especialista
Aunque la IA amplía considerablemente la capacidad de análisis, su incorporación al SOC Gubernamental no significa sustituir el trabajo de los profesionales de ciberseguridad.
La tecnología aporta escala, velocidad y capacidad de procesamiento, al analizar de manera continua grandes volúmenes de información. Sin embargo, la interpretación del contexto, el criterio profesional y la toma de decisiones permanecen en manos de los especialistas.
El director de Ciberseguridad lo resume de manera sencilla: “La IA es el radar; el especialista es quien conduce”.
El sistema permite ampliar el campo de observación, pero corresponde al analista determinar si una anomalía representa un riesgo real o si responde a una actividad autorizada. A partir de esa evaluación, los especialistas pueden definir las medidas de respuesta y coordinar con las instituciones correspondientes.
En este sentido, la inteligencia artificial se convierte en una herramienta para potenciar el talento especializado y permitir que los equipos de ciberseguridad concentren sus esfuerzos en las tareas que requieren análisis, criterio y toma de decisiones.
Un modelo de monitoreo para fortalecer la continuidad del Estado
El fortalecimiento del SOC Gubernamental forma parte de las acciones que desarrolla la AIG para elevar las capacidades de protección de los activos tecnológicos y servicios digitales del Estado.
La combinación de monitoreo continuo, análisis de comportamiento, inteligencia artificial y experiencia especializada permite avanzar hacia una gestión de la ciberseguridad con mayor visibilidad sobre lo que ocurre en las redes institucionales y con mejores herramientas para responder ante posibles incidentes.
El propósito es contribuir a la continuidad de los servicios públicos, la protección de la información y la reducción de riesgos que puedan afectar el funcionamiento de las instituciones y los servicios que reciben los ciudadanos.
Con esta evolución, el Centro de Monitoreo de Ciberseguridad incorpora nuevas capacidades tecnológicas sin dejar de colocar al talento humano en el centro de la respuesta: la IA identifica, analiza y alerta; los especialistas interpretan, deciden y actúan.